|
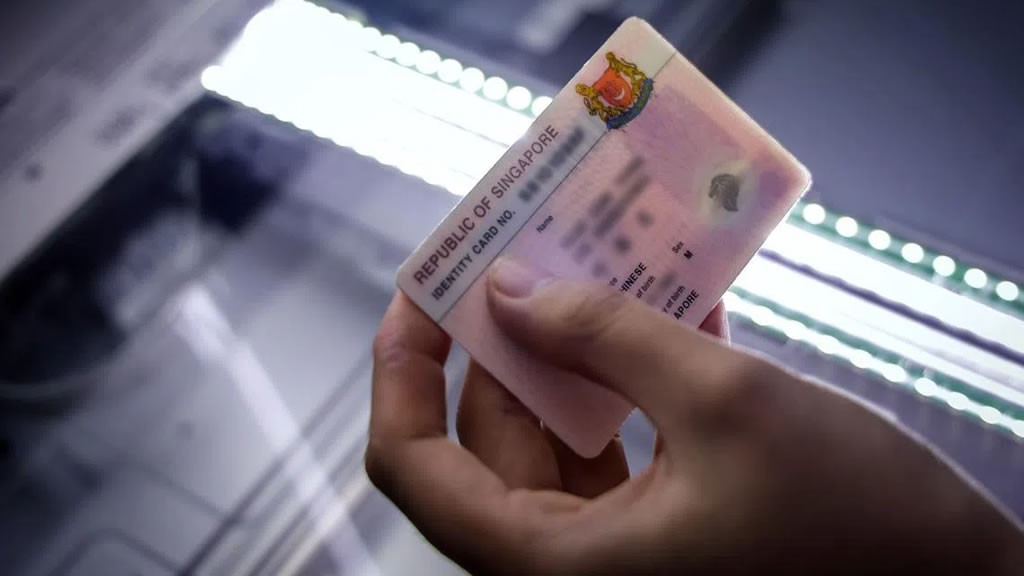
| Nghi rò rỉ dữ liệu 41.000 nhân viên an ninh Mỹ. Ảnh minh họa: Getty. |
Hơn 41.000 nhân viên an ninh Mỹ nghi bị lộ thông tin cá nhân
Thông tin của hơn 41.000 nhân viên thuộc Bộ An ninh Nội địa Mỹ (DHS) được cho là đã xuất hiện trong một cơ sở dữ liệu công khai sau vụ tấn công mạng do nhóm tin tặc tự xưng Department of Peace thực hiện. Vụ việc làm dấy lên lo ngại về khả năng bảo vệ danh tính, thông tin liên lạc và vị trí công tác của lực lượng thực thi pháp luật liên bang Mỹ.
Theo thông tin được công bố, tối 28/10 theo giờ Mỹ, cơ sở dữ liệu này xuất hiện trên Distributed Denial of Secrets (DDoSecrets), một tổ chức phi lợi nhuận chuyên tiếp nhận và công bố các tài liệu bị rò rỉ. Nhóm tin tặc tuyên bố đã lấy dữ liệu từ một dịch vụ đăng nhập một lần của Okta đang được Bộ An ninh Nội địa Mỹ sử dụng.
Okta là nhà cung cấp giải pháp quản lý danh tính và quyền truy cập, cho phép nhân viên đăng nhập vào nhiều ứng dụng và hệ thống thông qua một tài khoản xác thực tập trung. Công nghệ này được gọi là Single Sign-On (SSO), giúp đơn giản hóa việc đăng nhập nhưng cũng đặt ra yêu cầu bảo vệ nghiêm ngặt đối với tài khoản và hệ thống xác thực.
Theo mô tả về cơ sở dữ liệu bị công khai, thông tin có thể bao gồm họ tên nhân viên, đơn vị công tác, thông tin liên lạc và nhiệm vụ được phân công. Cơ sở dữ liệu được thiết kế để người truy cập có thể tìm kiếm thông tin. Tuy nhiên, chưa có kết luận độc lập xác nhận toàn bộ dữ liệu là chính xác, còn hiệu lực hoặc được trích xuất trực tiếp từ hệ thống Okta. DDoSecrets cho biết danh sách này không bao gồm toàn bộ nhân viên DHS.
Emma Best, đồng sáng lập DDoSecrets, cho rằng cơ sở dữ liệu mang tên Icepick tập trung vào nhiều cá nhân tham gia xây dựng và triển khai chính sách, hoạt động của DHS, thay vì đơn thuần là một danh bạ nhân viên được thu thập đại trà.
Thông tin được cho là liên quan đến nhân sự thuộc nhiều cơ quan trực thuộc DHS, gồm Cơ quan Thực thi Di trú và Hải quan Mỹ (ICE), Sở Di trú và Nhập tịch Mỹ (USCIS), Cơ quan Hải quan và Bảo vệ Biên giới Mỹ (CBP), cùng các đơn vị tại trụ sở chính của bộ. Phạm vi dữ liệu được mô tả cho thấy vụ việc có thể ảnh hưởng đến nhiều bộ phận thực thi chính sách nhập cư và bảo vệ biên giới Mỹ.
Theo Washington Post được dẫn lại trong thông tin ban đầu, DHS xác nhận đã biết về một vụ vi phạm dữ liệu tiềm tàng và đang khẩn trương xử lý tình hình. Trong khi đó, phía Okta chưa đưa ra phản hồi tại thời điểm thông tin được công bố. Đến nay, chưa có thông tin xác thực về phương thức xâm nhập, thời điểm dữ liệu bị lấy đi hoặc liệu hệ thống đăng nhập của Okta có thực sự bị tấn công trực tiếp hay không.
Vụ rò rỉ dữ liệu gắn với tranh cãi về chính sách nhập cư
Nhóm Department of Peace tuyên bố hành động công khai dữ liệu nhằm phản đối chính sách tăng cường thực thi luật nhập cư của chính quyền Tổng thống Donald Trump. Theo nhóm này, vụ việc liên quan đến phát biểu được cho là của Bộ trưởng An ninh Nội địa Mỹ Markwayne Mullin ngày 17/7/2026, trong đó ông đề cập việc ICE sẽ tăng cường hoạt động bắt giữ người nhập cư và kiểm tra phương tiện trên đường phố.
Trong nhiệm kỳ tổng thống thứ hai của ông Donald Trump, chính sách siết chặt kiểm soát nhập cư, tăng số vụ bắt giữ và trục xuất người bị nghi cư trú bất hợp pháp đã trở thành chủ đề gây tranh cãi tại Mỹ. Các hoạt động của ICE cũng vấp phải phản ứng từ một bộ phận dư luận, nhất là sau những vụ việc lực lượng thực thi pháp luật sử dụng vũ lực trong quá trình làm nhiệm vụ.
Theo số liệu được bài viết nguồn dẫn từ Viện Chính sách Di cư (Migration Policy Institute), DHS đã thực hiện khoảng 980.000 vụ trục xuất trong 18 tháng đầu nhiệm kỳ thứ hai của ông Trump. Con số này phản ánh quy mô hoạt động thực thi chính sách nhập cư được đề cập trong nguồn tin, nhưng không chứng minh mối liên hệ trực tiếp giữa chính sách trục xuất và phương thức tấn công mạng.
Việc một nhóm tin tặc công khai danh tính nhân viên thực thi pháp luật dưới danh nghĩa phản đối chính sách cũng đặt ra vấn đề về giới hạn giữa hoạt động phản kháng trên không gian mạng và hành vi xâm phạm dữ liệu cá nhân. Ngay cả khi mục tiêu được tuyên bố là phản đối một chính sách công, việc phát tán thông tin định danh và liên lạc của nhân viên vẫn có thể tạo ra nguy cơ quấy rối, mạo danh hoặc đe dọa an toàn cá nhân.
Nguy cơ an ninh mạng từ hệ thống quản lý danh tính tập trung
Vụ việc đặt ra câu hỏi về mức độ an toàn của các hệ thống quản lý danh tính đang được cơ quan chính phủ và doanh nghiệp sử dụng. Hệ thống đăng nhập một lần giúp tổ chức kiểm soát tài khoản tập trung, giảm số lượng mật khẩu nhân viên phải ghi nhớ và thuận tiện hơn khi quản lý quyền truy cập.
Tuy nhiên, nếu kẻ tấn công chiếm được tài khoản có quyền cao, mã phiên đăng nhập hoặc thông tin xác thực quan trọng, hậu quả có thể lan sang nhiều ứng dụng được kết nối. Điều này không đồng nghĩa hệ thống SSO tự thân kém an toàn. Rủi ro phụ thuộc vào cách triển khai, cơ chế xác thực, phân quyền, giám sát và xử lý sự cố của từng tổ chức.
Trong trường hợp dữ liệu nhân sự bị thu thập, kẻ tấn công có thể lợi dụng tên, chức danh và thông tin liên lạc để thực hiện các chiến dịch lừa đảo có chủ đích. Những thông tin tưởng chừng không nhạy cảm khi đứng riêng lẻ có thể trở thành dữ liệu hữu ích nếu được kết hợp để xây dựng hồ sơ về một cá nhân. Đối với các cơ quan thực thi pháp luật, việc lộ danh tính và vị trí công tác còn có thể gây rủi ro về an toàn nhân sự, đặc biệt với những người tham gia các hoạt động nhạy cảm.
Từ góc độ quản trị an ninh mạng, sự việc cho thấy yêu cầu kiểm soát tài khoản đặc quyền, sử dụng xác thực đa yếu tố chống giả mạo, giới hạn quyền truy cập theo nhiệm vụ và phát hiện hoạt động đăng nhập bất thường.
Tại Việt Nam, các cơ quan, tổ chức và doanh nghiệp đang triển khai hệ thống quản lý danh tính tập trung cũng cần quan tâm đến việc phân loại dữ liệu nhân sự, kiểm soát quyền truy cập và xây dựng quy trình ứng phó khi thông tin bị phát tán.
Một hệ thống xác thực tập trung chỉ phát huy hiệu quả khi đi kèm cơ chế bảo vệ tương ứng với phạm vi dữ liệu và số lượng ứng dụng mà hệ thống đó quản lý.
Hiện chưa có bằng chứng công khai đủ để kết luận vụ rò rỉ hơn 41.000 hồ sơ nhân sự DHS bắt nguồn từ lỗ hổng kỹ thuật của Okta hay từ việc tài khoản hợp lệ bị chiếm quyền sử dụng. Kết quả điều tra và phản hồi chính thức của các bên liên quan sẽ là cơ sở xác định quy mô thực tế, nguyên nhân và trách nhiệm trong vụ việc.